Mára szinte minden felületen a felhasználók védelme, a kiberbiztonság elérése jön szembe. Ez egy sokrétű, lényeges folyamat és mégis, a végfelhasználók számára gyakran huszadrangú kérdéssé silányul. Mert ha nem jön szembe rendszeresen valamilyen biztonsággal összefüggő hír, hajlamosak vagyunk azt hinni, hogy a mi eszközeink védettek. De a történelem bebizonyította, hogy az informatikában nagyon sok olyan esemény történhet, ami ránk nézve káros és nem is látszik azonnal. Éppen ezért nem szabad elfelejteni, hogy mik voltak az előzmények.
Kis történelmi áttekintés: a videotechnikai rendszerekre, kamerák, rögzítők, általában CCTV-ként hivatkozunk, pedig attól már messze vagyunk. A CCTV egy rövidítés, jelentése zártláncú televízió, ami a legbiztonságosabb megoldás. Létezett ilyen, az egyik legjobban dokumentált jelenet, az „Egészséges erotika” című magyar filmben látható, ahol kamera volt csatlakoztatva TV-re. Nem volt rögzítés és nem volt internet sem.
Mindaddig zártláncú rendszerről beszélünk, amíg nem tud csatlakozni az internethez. Ha viszont csatlakozik, attól a pillanattól kezdve sebezhetővé válik. Néhány ismertebb példa az elmúlt évekből, ami nem elszigetelt esetként került a történelem lapjaira.
A Mirai botnet (A nevének jelentése japánul „jövő”, és 2016-os felbukkanása alapjaiban rázta meg az internetes infrastruktúrát.
- A Mirai nem a hagyományos számítógépeket vagy okostelefonokat vette célba, hanem az IoT (Internet of Things) eszközöket – elsősorban IP-kamerákat, digitális videórögzítőket (DVR/NVR) és otthoni útválasztókat (routereket).
- Gyári jelszavak kihasználása: A kártevő folyamatosan pásztázta az internetet, és nyitott portokat (pl. Telnet vagy SSH) keresett. Ha talált egy eszközt, egy beépített, néhány tucat elemből álló listával próbált bejelentkezni (mint például az admin/admin vagy a root/123456 gyári alap jelszavak).
- Memóriában futás: Miután bejutott, letöltötte a kártevő kicsinyített változatát, amely jellemzően csak a memóriában futott. Ez azt jelentette, hogy ha az érintett eszközt (pl. a DVR-t) újraindították, a fertőzés ideiglenesen eltűnt – ám amint az eszköz újra online lett és nyitva maradt a portja, perceken belül újra megfertőzték.
A Mirai 2016 őszén vált hírhedtté a példátlan méretű DDoS (túlterheléses) támadásaival:
- KrebsOnSecurity: Egy ismert kiberbiztonsági újságíró oldala ellen indítottak addig soha nem látott méretű (100+ Gbps-os, majd később 600+ Gbps-os) adatforgalmi támadást.
- A Dyn DNS-szolgáltató elleni támadás (2016. október 21.): Ez volt a csúcspont. A Mirai-botnet (amely akkor több százezer, sőt egyes becslések szerint akár egymillió fertőzött eszközből állt) lekérdezések millióival árasztotta el a Dyn nevű cég szervereit. Emiatt órákra leállt az internet jelentős része az Egyesült Államok keleti partján, elérhetetlenné téve olyan népszerű oldalakat, mint a Twitter, a Netflix, a Reddit, a GitHub vagy az Amazon.
Ezek a támadások rávilágítottak a biztonságtechnikai eszközök gyenge pontjaira, de meg sem történtek volna, ha a felhasználók pl. megváltoztatják a gyári jelszavakat. Anno beszéltem olyan felhasználóval, aki azért nem tette ezt meg, mert úgyis elfelejtené a jelszót. Ezért aztán csak idő kérdése volt, hogy mikor érkezik a második, nagy méretű támadás.
A BrickerBot 2017 áprilisában bukkant fel a kiberbiztonsági palettán, és alapvetően különbözött a korábban megismert Mirai botnettől. Míg a Mirai arra használta a Dahua és más gyártók rosszul védett rögzítőit, hogy hatalmas hálózati támadásokat (DdoS) hajtson végre velük, addig a BrickerBot célja az eszközök végleges fizikai vagy szoftveres tönkretétele volt (ezt nevezik PDoS-nak, azaz Permanent Denial of Service, magyarul végleges szolgáltatásmegtagadásnak).
A BrickerBot ugyanazokat a biztonsági réseket és hibákat kereste az interneten, amelyeket a Mirai is: az alapértelmezett, gyári jelszavakat (pl. admin/admin), valamint a nyitva felejtett és rosszul konfigurált felügyeleti portokat (elsősorban a Telnetet és az SSH-t). Mivel a Dahua rögzítők millióit üzembe helyezés után soha nem látták el erős, egyedi jelszóval, tömegesen váltak ismét sebezhetővé.
Amikor a BrickerBot sikeresen bejutott egy védtelen Dahua rögzítőbe vagy IP-kamerába, nem próbálta meg bevonni egy botnetbe. Ehelyett pusztító Linux-parancsokat futtatott le:
- Törölte és felülírta a rendszermemóriát és a tárolókat (pl. a rögzítő flash memóriáját).
- Megváltoztatta a konfigurációkat, tönkretette a hálózati beállításokat.
- Ezzel az eszközt teljesen használhatatlanná, gyakorlatilag egy élettelen papírnehezékké – azaz „téglává” (angolul brick) – tette. A megtámadott rögzítők túlnyomó többségét ezután semmilyen szoftveres frissítéssel nem lehetett helyreállítani, fizikai alkatrészcserére vagy komplett cserére volt szükség.
| Ebben a helyzetben a Dahua térítésmentesen, alkatrészcserével javította azokat a rögzítőket, amelyeket lehetett. |
 |
Ez volt az a pont a történetben, amikor a gyártók drasztikusan átírták a firmwareiket és megváltoztatták az üzembe helyezés menetét. Ma a Dahua eszközei fejlett, a kor követelményeinek megfelelő védelemmel rendelkeznek, de ez csak az érem egyik oldala, mert mint az eddigiekből kiderül, a felelősségteljes használat nélkül megint ugyanott vagyunk.
Felelőtlenség lenne kijelenteni, hogy ha naprakész az eszközeink (pl. NVR) állapota és erős jelszóval is védett, akkor nem tudják megtámadni. A hekkerek is fejlődnek, sőt gyorsabban, mint az alkalmazott technika. De azt kell látni, hogy a cikk elején bemutatott mértékű támadások nem történhetnek meg, ha rendszeresen figyelemmel kísérjük eszközeink állapotát és megfelelően erős jelszavakat használunk. Az eszközeink ellen intézett támadások „sikerességét” erősen befolyásolja az alkalmazott jelszó erőssége. Nem véletlen, hogy a jelszó megadásakor azt is látjuk, hogy az mennyire erős.
Nézzük, hogyan jelenik meg ez az eszközökben:
- Használatba vétel előtt inicializálni kell, vagyis meg kell adni az admin felhasználó jelszavát, aminek legalább 8 karakter hosszúnak kell lennie (8-32). Ügyeljünk arra, hogy a jelszóban lehetőleg NE szerepejlen a felhasználónév, mint pl. admin123, Admin123, @dmin123. A kaputelefonok inicializálásakor már figyelmeztetést is kapunk erre. Szintén inicializáláskor állítjuk be az automatikus frissítést és a felhőelérést (P2P)
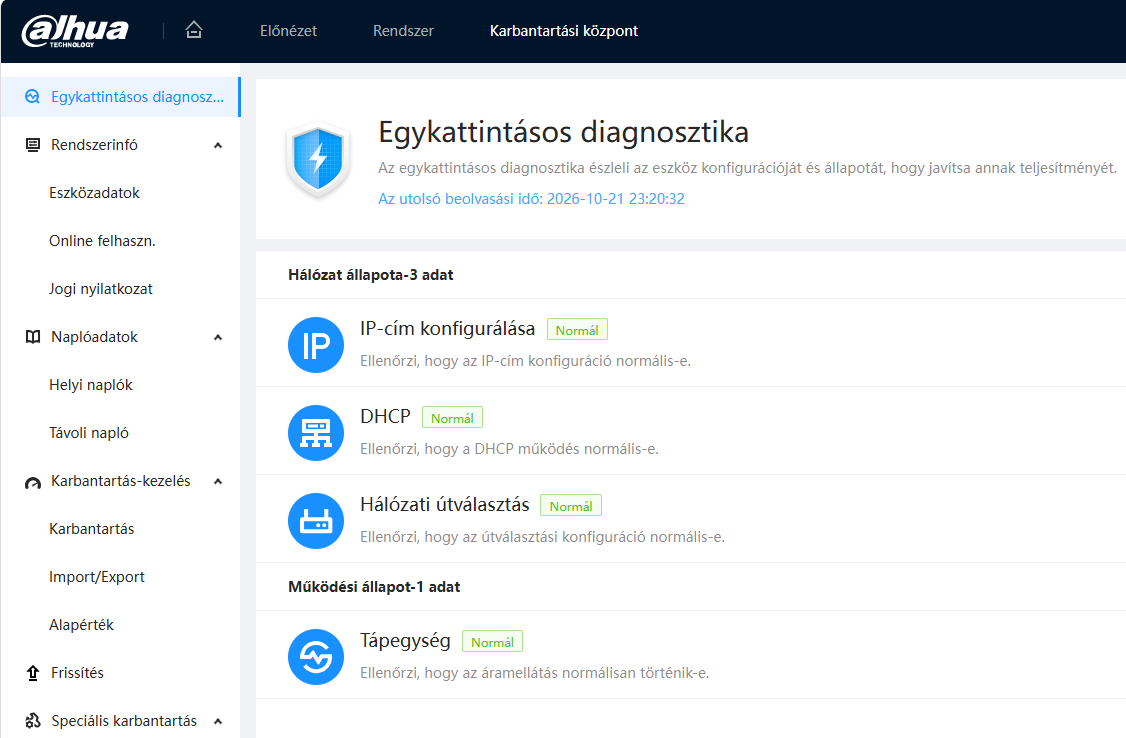
- Kamerák menüjében megjelent az „Egykattintásos diagnosztika”, mellyel ellenőrizni tudjuk a hálózati beállításokat.
- A rögzítők „RENDSZER/BIZTONSÁG” menüjében egy sor ellenőrzés elvégzésére (Biztonsági állapot) kapunk lehetőséget
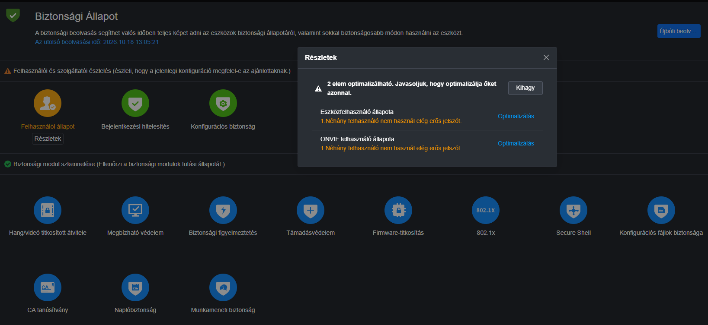
Ezekből is látszik, hogy a gyártó komoly változtatásokat eszközölt, a termékei biztonságának fokozására. Ide illik a szoftveres környezet fejlesztése is, hiszen pont ezek a változások tették szükségessé a szoftverek fejlődését, SmartPSS Lite (SmartPSS 1-2 ), DMSS (iDMSS, gDMSS ), Dolynk Care, DSS Express. Ma már szinte természetes, hogy a DMSS applikációban piros pont jelzi, ha egy eszköz firmware frissítésre szorul. A Dahua a korábbi eszközeihez (HCVR/XVR/NVR, kamerák, kaputelefonok) elkészítette cybersecurity-vel ellátott firmwareket (a 2017-es támadás után), de ez már megint a telepítő/végfelhasználó felelőssége, hogy elvégzi e a frissítést. (+1)
Összegezve:
- Adjunk erős, 10-20 karakterből álló jelszót
- Rendszeresen ellenőrizzük eszközeink firmwareit, NVR esetén a csatlakoztatott kamerákét is.
- A rendszerünket (kamerák, rögzítők, kaputelefonok és riasztók) külön hálózaton, az internet routerétől eltérő tartományban üzemeltessük.
- Használjunk neves gyártótól származó, rendszeres támogatást élvező hálózati eszközöket
- (+1): Érdemes a telepítést végző szakemberrel a karbantartásra szerződni. Ő ugyanis naprakészen tudja (távolról is) tartani, az egyébként a biztonságunkat felügyelő rendszereinket. Hiszen ma már egy telepítő feladata nem érhet véget az átadás/átvételi folyamat befejeztével. Ügyfeleit tájékoztatnia kell a fentiek figyelembevételével a rendszeres vagy eseti karbantartások fontosságára, ahol nem csak az eszközök, hanem a szoftverek/firmwarek állapotát is ellenőrizni kell.
- A telepítő kollégáknak komoly segítség ebben a DolynkCare alkalmazás, mellyel a karbantartásra átvett rendszerekről kaphat pontos állapotot és amely felületen keresztül a frissítéseket is el tudja végezni. Néhány kattintással az elvégzett munkáról tájékoztatást tud e-mailban küldeni az ügyfelének.